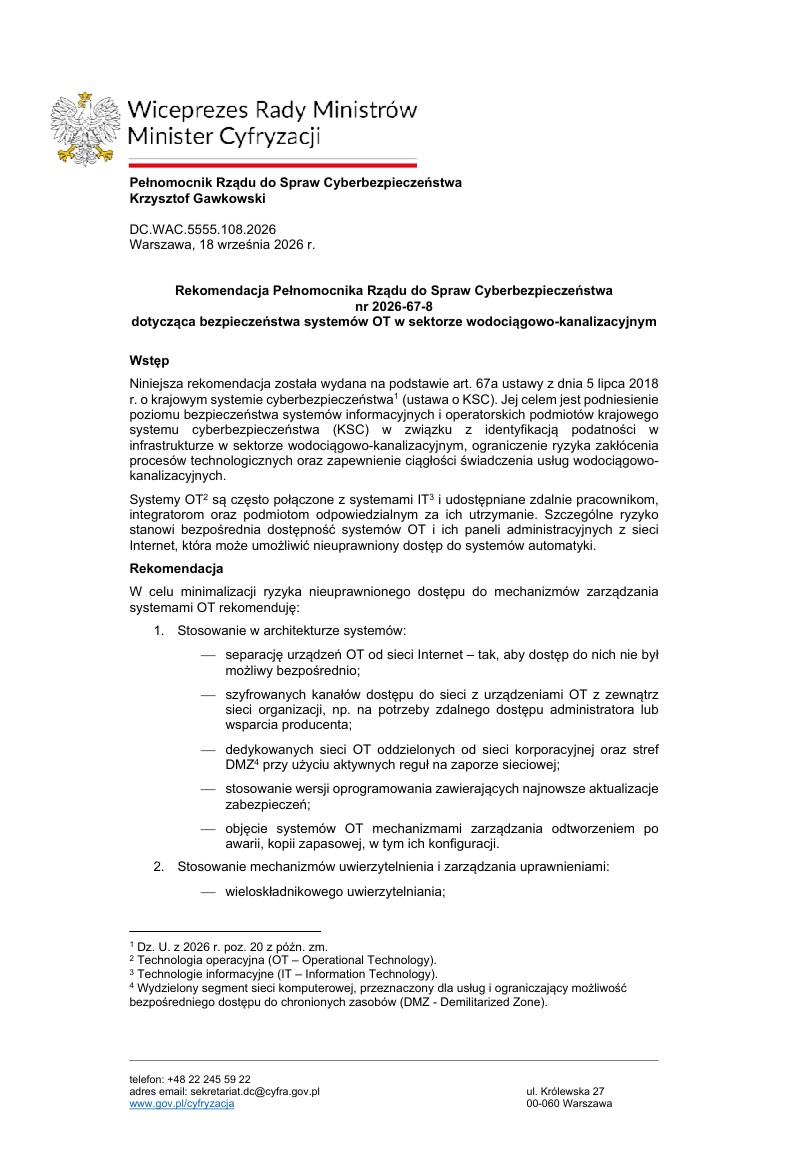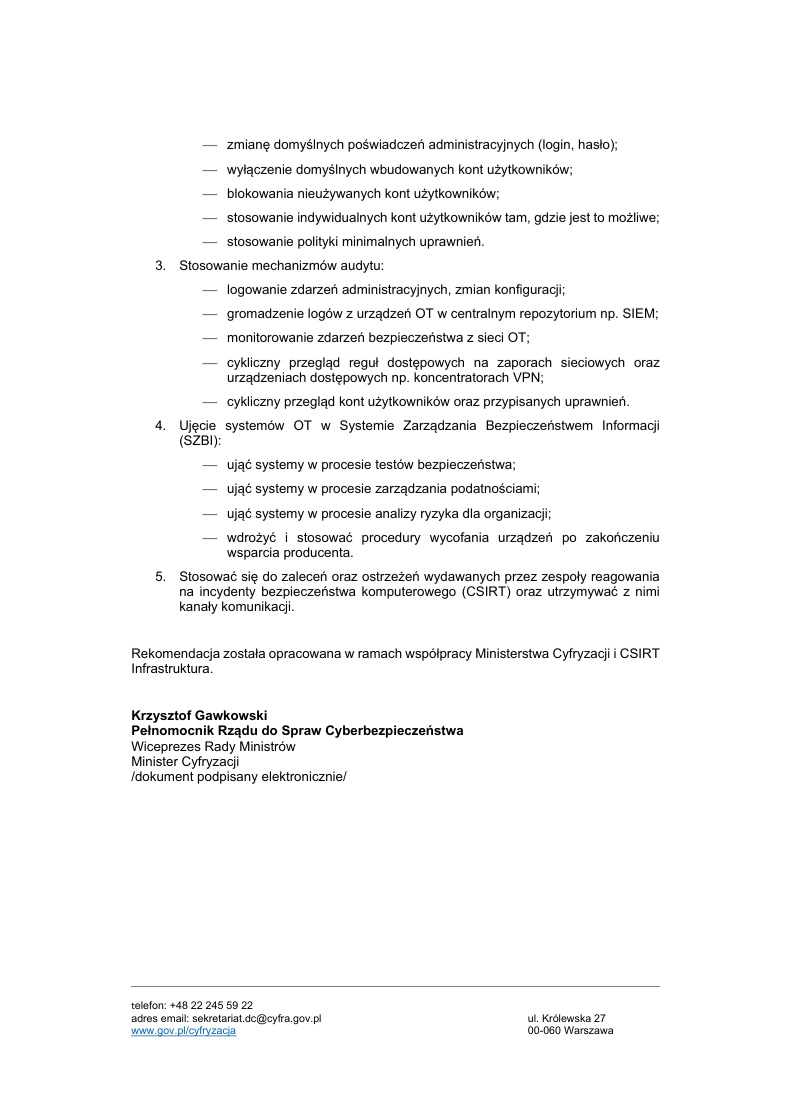
Systemy sterujące pracą oczyszczalni, przepompowni czy stacji uzdatniania wody nie powinny być bezpośrednio dostępne z Internetu. To jedno z najważniejszych zaleceń Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa skierowanych do sektora wodociągowo-kanalizacyjnego. Rekomendacje dotyczą również zdalnego dostępu, haseł, kopii zapasowych, monitoringu sieci OT i reagowania na incydenty.
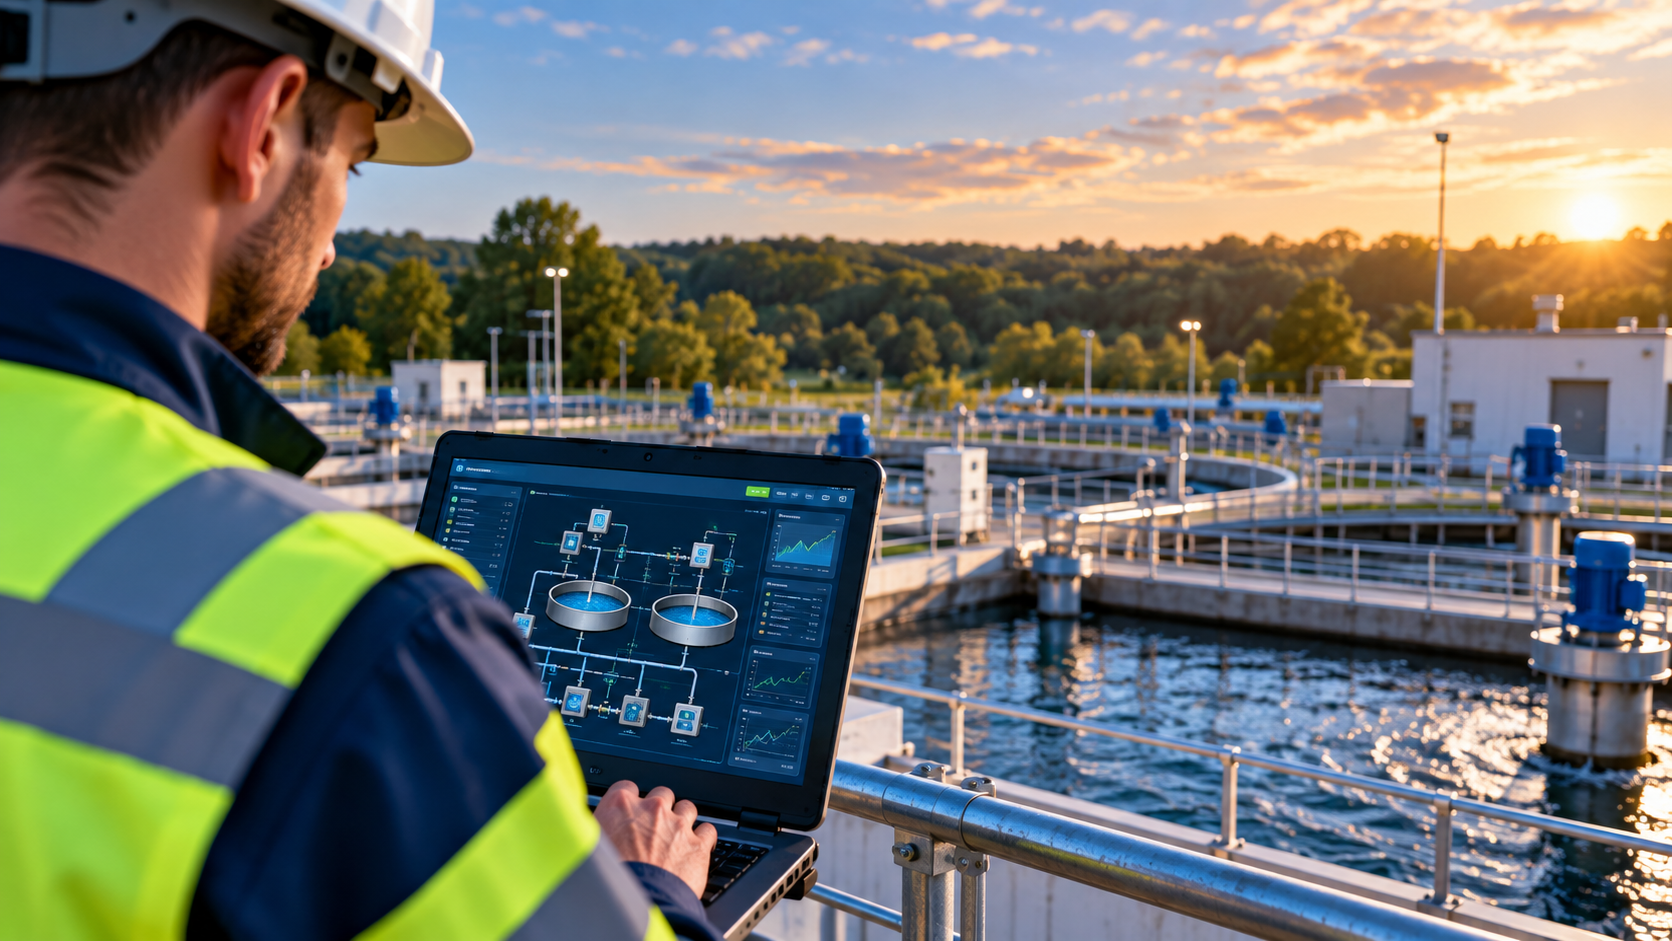
Automatyka jest dziś nieodłączną częścią infrastruktury wodociągowo-kanalizacyjnej. Systemy OT (Operational Technology) pozwalają nadzorować urządzenia i sterować procesami technologicznymi. Jednocześnie coraz częściej łączą się ze światem klasycznego IT.
Pracownicy mogą zdalnie sprawdzać pracę obiektu, administratorzy zarządzać systemami, a integratorzy i firmy serwisowe diagnozować urządzenia bez konieczności pojawiania się na miejscu. To wygodne rozwiązanie, szczególnie w przypadku rozproszonej infrastruktury, ale niesie ze sobą ryzyko.
Jeżeli dostęp do automatyki nie jest odpowiednio zabezpieczony, potencjalny atak może dotyczyć już nie tylko komputerów czy firmowej poczty. Może mieć wpływ na rzeczywisty proces technologiczny.
Właśnie na to zwraca uwagę Pełnomocnik Rządu do Spraw Cyberbezpieczeństwa w rekomendacji przygotowanej dla sektora wodociągowo-kanalizacyjnego.
Automatyka nie powinna być wystawiona do Internetu
Jedna z podstawowych zasad jest prosta: urządzenia OT i ich panele administracyjne nie powinny być bezpośrednio dostępne z publicznej sieci.
Rekomendowane jest również oddzielenie sieci technologicznej od firmowej sieci IT. Pomiędzy poszczególnymi strefami powinny znaleźć się odpowiednie zabezpieczenia, m.in. zapory sieciowe i strefy DMZ.
Nie oznacza to rezygnacji ze zdalnego dostępu. W wielu przedsiębiorstwach wod-kan trudno byłoby sobie dziś bez niego wyobrazić codzienną pracę. Chodzi jednak o to, aby odbywał się w kontrolowany sposób – poprzez szyfrowane połączenia i z wykorzystaniem uwierzytelniania wieloskładnikowego.
Ma to szczególne znaczenie przy zdalnym dostępie dla serwisantów, integratorów i firm zewnętrznych.
Domyślne hasło? Lepiej zmienić je od razu
Część zaleceń dotyczy bardzo podstawowych zasad bezpieczeństwa, które w praktyce mogą mieć ogromne znaczenie.
Fabryczne loginy i hasła administratorów powinny zostać zmienione, a niepotrzebne konta domyślne – wyłączone.
Tam, gdzie pozwalają na to możliwości techniczne, każdy użytkownik powinien mieć własne konto. Dzięki temu wiadomo, kto i kiedy logował się do systemu oraz jakie operacje wykonywał.
Uprawnienia nie powinny być też przyznawane „na zapas”. Administrator, operator czy pracownik firmy zewnętrznej powinien mieć dostęp tylko do tych elementów systemu, które są mu rzeczywiście potrzebne.
Trzeba wiedzieć, co dzieje się w sieci
Dobre zabezpieczenie dostępu to dopiero początek. Kolejnym krokiem jest monitoring.
Rekomendacja wskazuje na potrzebę rejestrowania działań administracyjnych i zmian konfiguracji urządzeń. Logi z infrastruktury OT powinny być gromadzone w centralnym miejscu, co pozwala łatwiej wychwycić nietypową aktywność i później odtworzyć przebieg ewentualnego incydentu.
Regularnie powinny być również sprawdzane konta użytkowników, ich uprawnienia oraz reguły obowiązujące na firewallach i urządzeniach odpowiadających za zdalny dostęp.
To szczególnie ważne w instalacjach rozwijanych przez wiele lat. Z czasem pojawiają się kolejni użytkownicy, firmy serwisowe i urządzenia, a pozostawiony kiedyś dostęp może funkcjonować znacznie dłużej, niż pierwotnie zakładano.
Kopia zapasowa nie tylko danych
W przypadku infrastruktury technologicznej backup nie powinien oznaczać wyłącznie kopiowania danych.
 Pełnomocnik zwraca uwagę również na wykonywanie kopii konfiguracji urządzeń OT.
Ma to bardzo praktyczne znaczenie. Jeśli urządzenie ulegnie awarii, jego konfiguracja zostanie uszkodzona albo zmieniona podczas cyberataku, możliwość szybkiego odtworzenia ustawień może zdecydować o tym, jak długo potrwa przywracanie normalnej pracy obiektu.
Przedsiębiorstwa powinny jednocześnie zarządzać aktualizacjami i podatnościami oraz – tam, gdzie jest to możliwe – korzystać z wersji oprogramowania zawierających aktualne poprawki bezpieczeństwa.
Osobnym problemem pozostają starsze urządzenia, które utraciły już wsparcie producenta. Rekomendacja wskazuje na potrzebę posiadania procedur dotyczących wycofywania takiego sprzętu.
OT nie może funkcjonować obok cyberbezpieczeństwa firmy
Ważny wniosek z dokumentu dotyczy również sposobu patrzenia na automatykę.
Systemy OT nie powinny być traktowane jako osobny świat, którym zajmuje się wyłącznie automatyk albo firma serwisowa. Powinny znaleźć się w systemie zarządzania bezpieczeństwem całej organizacji.
W praktyce oznacza to objęcie infrastruktury technologicznej analizą ryzyka, zarządzaniem podatnościami, testami bezpieczeństwa oraz procedurami reagowania na incydenty.
Przedsiębiorstwo powinno więc wiedzieć nie tylko, jakie komputery i serwery posiada, ale również jakie sterowniki, systemy SCADA, urządzenia sieciowe i inne elementy automatyki pracują w jego obiektach oraz kto ma do nich dostęp.
Ważny kontakt z CSIRT
Pełnomocnik zaleca również śledzenie ostrzeżeń i rekomendacji publikowanych przez właściwe zespoły reagowania na incydenty bezpieczeństwa komputerowego CSIRT.
Przedsiębiorstwa powinny mieć przygotowane kanały komunikacji pozwalające szybko skontaktować się z odpowiednimi służbami w przypadku wystąpienia incydentu.
To ważne, bo przy ataku na infrastrukturę technologiczną liczy się nie tylko samo wykrycie problemu, ale również czas reakcji i możliwość sprawnego przywrócenia normalnego działania.
Cyberatak może już wpływać na proces technologiczny
Dla branży wodociągowo-kanalizacyjnej najważniejszy przekaz rekomendacji jest stosunkowo prosty: cyberbezpieczeństwo nie dotyczy już wyłącznie komputerów w biurze.
Coraz więcej urządzeń odpowiedzialnych za rzeczywiste procesy technologiczne komunikuje się z innymi systemami i umożliwia zdalny dostęp. To daje ogromne możliwości w zakresie nadzoru i utrzymania infrastruktury, ale jednocześnie tworzy kolejne punkty, które trzeba odpowiednio zabezpieczyć.
W wodociągach konsekwencją udanego ataku może być nie tylko utrata danych. W skrajnym przypadku problem może dotknąć pracy przepompowni, oczyszczalni, stacji uzdatniania wody czy innych elementów infrastruktury odpowiedzialnych za ciągłość świadczonych usług.
Dlatego rekomendacje warto potraktować również jako okazję do sprawdzenia własnej infrastruktury: które urządzenia OT mają dostęp do Internetu, kto może łączyć się z nimi zdalnie, czy nadal funkcjonują domyślne konta, czy istnieją aktualne kopie konfiguracji i czy wiadomo, co zrobić w przypadku incydentu.
Pełna „Rekomendacja Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa dotycząca bezpieczeństwa systemów OT w sektorze wodociągowo-kanalizacyjnym” dostępna jest na stronie rządowej:
https://www.gov.pl/attachment/53fb0a1f-7e77-4072-a8d8-bed6b8b8490d
Źródło: Ministerstwo Cyfryzacji / gov.pl